Roadmap 14 jours pour devenir AI Security Engineer (2027)
Roadmap 14 jours pour devenir AI Security Engineer (2027)
Source: Tech Fusionist | Kushal Gangil (@techyoutbe) — post du 24 octobre 2026 · 54 300 vues, 1 001 likes, 1 312 favoris — suivi du fil « 14 days roadmap » (réponse)
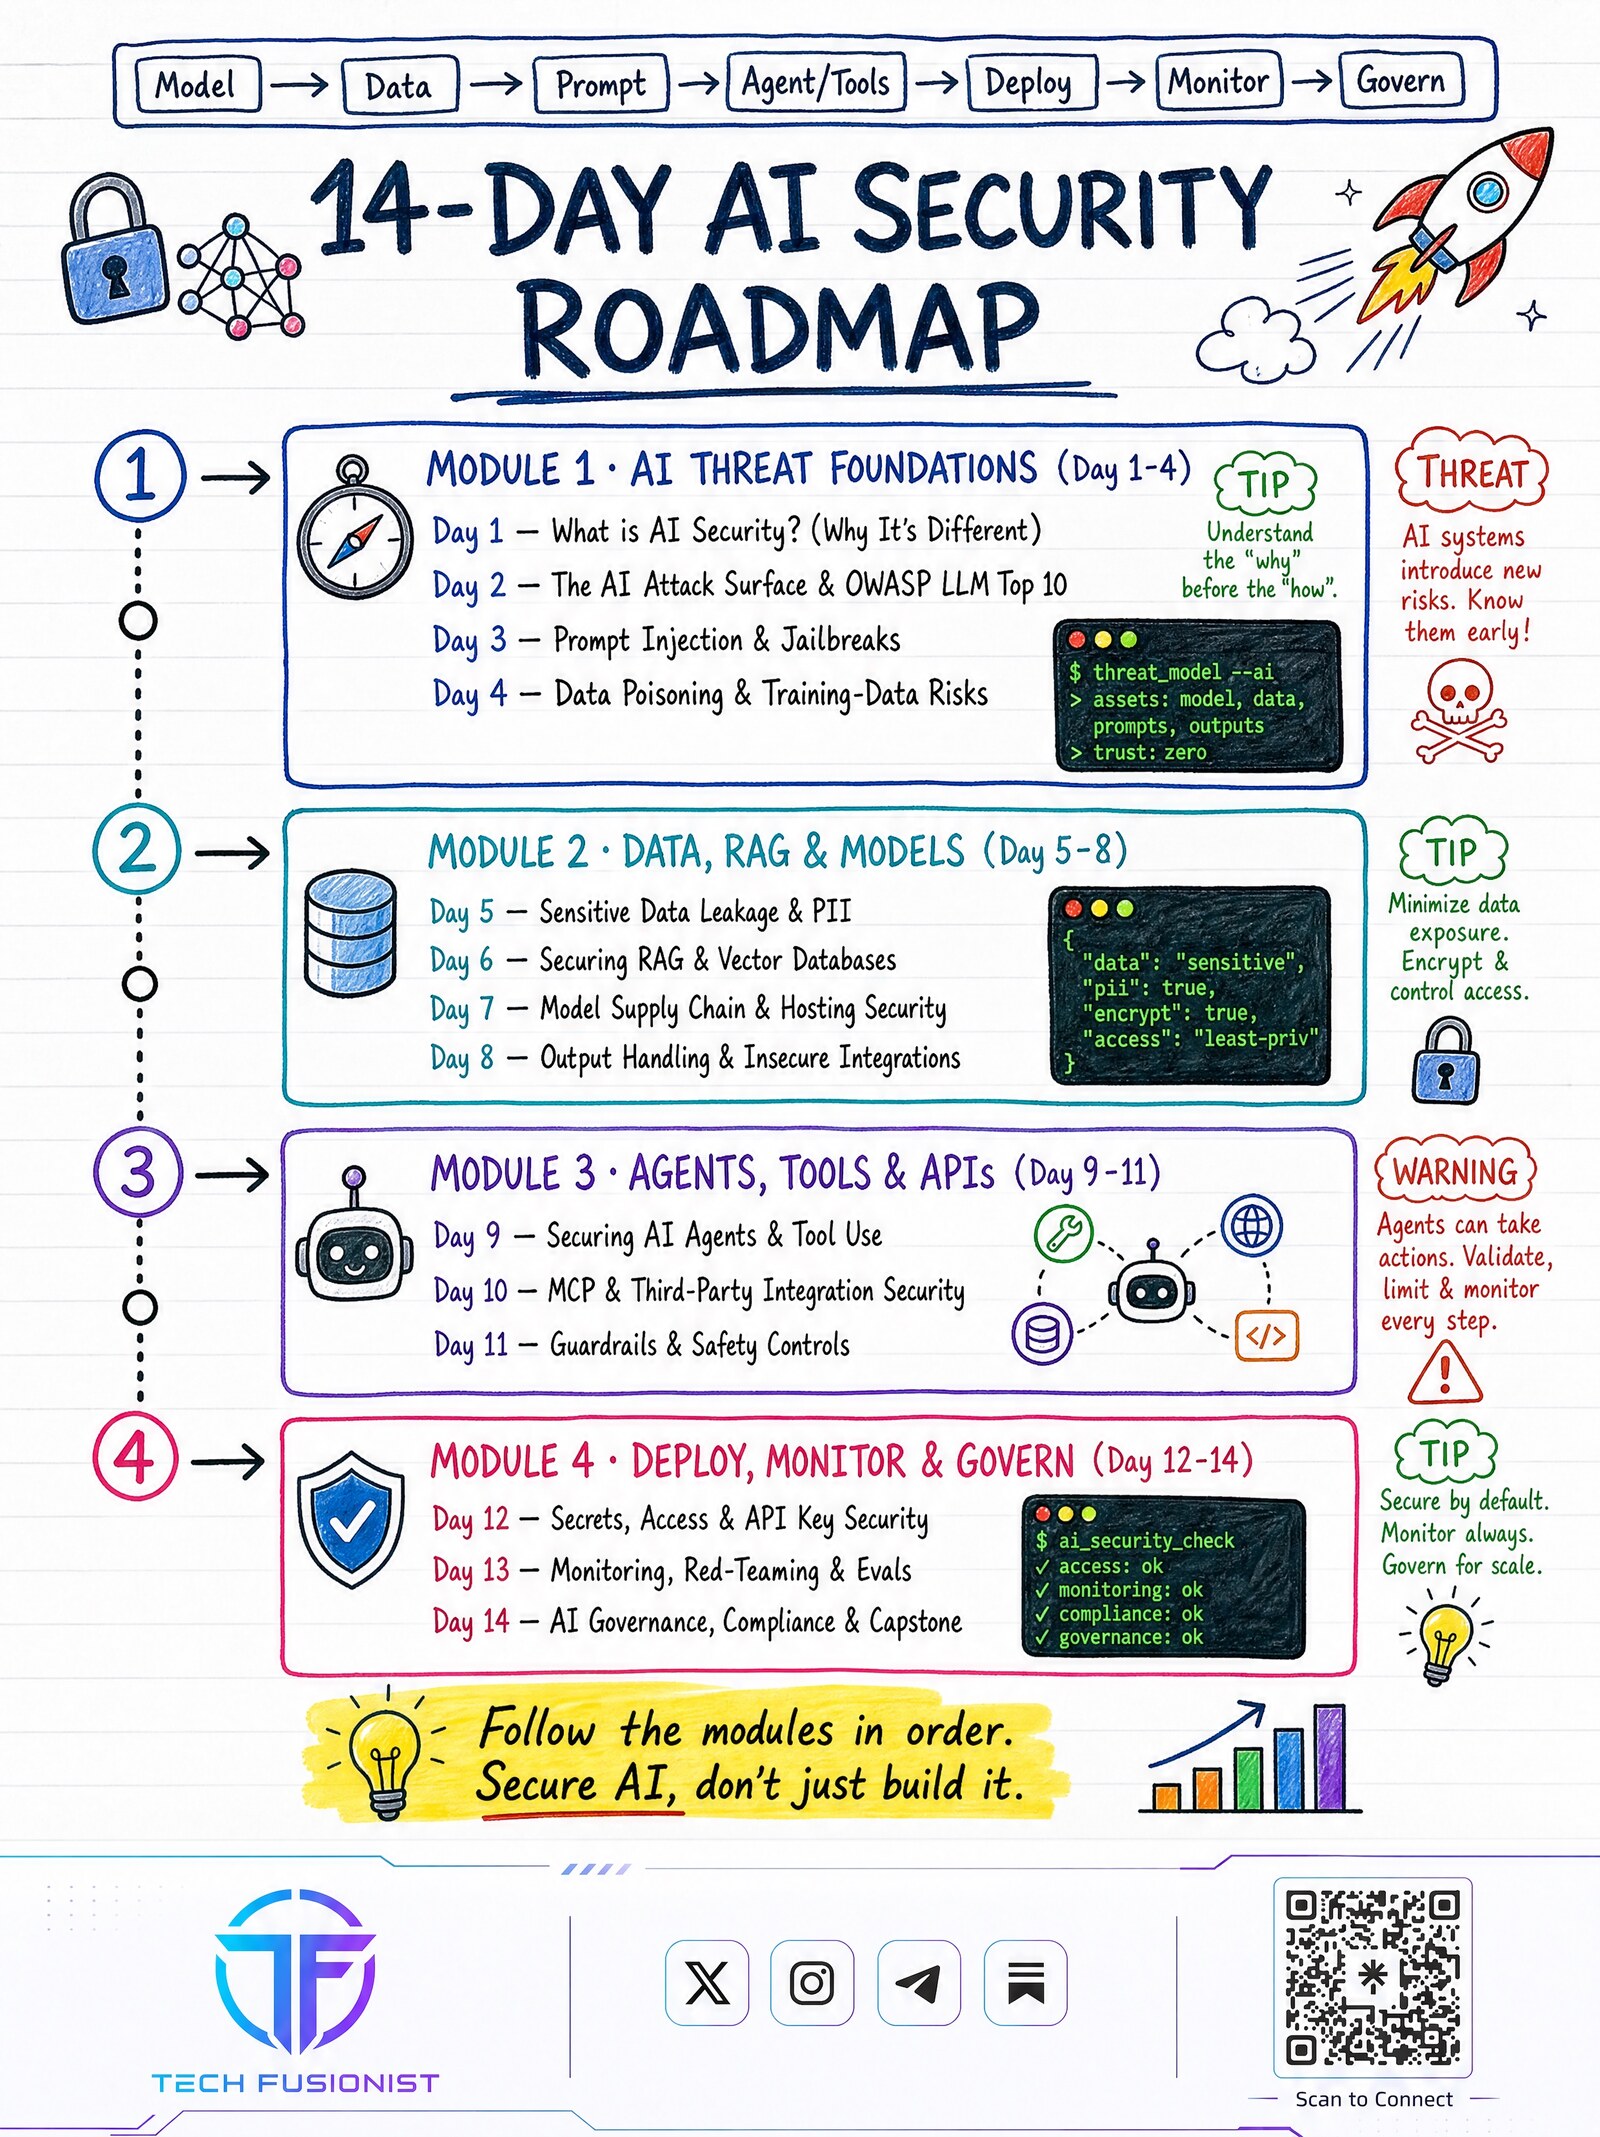
Les agents IA se déploient plus vite que les équipes ne savent les sécuriser. La réponse de Kushal Gangil tient en une phrase : pour être AI Security Engineer en 2027, il faut commencer maintenant — et pas en empilant des outils, en suivant un ordre.
Sa roadmap de 14 jours découpe le sujet en 4 modules qui suivent exactement le cycle de vie d’un système IA :
Model → Data → Prompt → Agent/Tools → Deploy → Monitor → Govern
Chaque étape du pipeline correspond à une famille de risques : ce que le modèle avale, ce qu’on lui donne à lire, comment on lui parle, ce qu’il peut déclencher, où il tourne, ce qu’il fait en production, et qui en répond.
Les 4 modules en un coup d’œil
| Module | Jours | Sujet |
|---|---|---|
| 1 · AI Threat Foundations | 1-4 | Comprendre les menaces et la surface d’attaque |
| 2 · Data, RAG & Models | 5-8 | Fuites de données, RAG, chaîne d’approvisionnement |
| 3 · Agents, Tools & APIs | 9-11 | Agents, MCP, garde-fous |
| 4 · Deploy, Monitor & Govern | 12-14 | Secrets, observabilité, conformité |
Conseil du fil : comprendre le « pourquoi » avant le « comment ». Les systèmes IA introduisent de nouveaux risques — il faut les connaître tôt.
Module 1 · AI Threat Foundations (jours 1-4)
- Jour 1 — Qu’est-ce que la sécurité IA ? (et pourquoi c’est différent de la sécurité classique)
- Jour 2 — La surface d’attaque IA et l’OWASP LLM Top 10
- Jour 3 — Prompt injection et jailbreaks
- Jour 4 — Empoisonnement des données et risques liés aux données d’entraînement
Le réflexe à acquérir dès le premier jour : modéliser la menace avant de coder.
$ threat_model --ai
> assets: model, data,
  prompts, outputs
> trust: zero
Point de départ : considérer que rien n’est fiable par défaut — ni le prompt utilisateur, ni le document récupéré par le RAG, ni la sortie du modèle.
Module 2 · Data, RAG & Models (jours 5-8)
- Jour 5 — Fuites de données sensibles et PII
- Jour 6 — Sécuriser le RAG et les bases vectorielles
- Jour 7 — Chaîne d’approvisionnement des modèles et sécurité de l’hébergement
- Jour 8 — Gestion des sorties et intégrations non sûres
Le principe : minimiser l’exposition des données, chiffrer, et appliquer le moindre privilège à chaque accès.
{
  "data": "sensitive",
  "pii": true,
  "encrypt": true,
  "access": "least-priv"
}
C’est la partie la plus souvent négligée : une base vectorielle mal cloisonnée transforme un chatbot interne en moteur de fuite de documents RH.
Module 3 · Agents, Tools & APIs (jours 9-11)
- Jour 9 — Sécuriser les agents et l’usage des outils
- Jour 10 — Sécurité de MCP et des intégrations tierces
- Jour 11 — Garde-fous et contrôles de sûreté
Avertissement du fil : les agents peuvent agir. Validez, limitez et surveillez chaque étape.
Un agent qui peut appeler un shell, une API interne ou une base de données n’est plus un chatbot : c’est un acteur avec des permissions. Chaque outil exposé doit avoir un périmètre explicite, des quotas et un journal d’appels.
Module 4 · Deploy, Monitor & Govern (jours 12-14)
- Jour 12 — Secrets, accès et sécurité des clés API
- Jour 13 — Monitoring, red-teaming et évaluations
- Jour 14 — Gouvernance IA, conformité et projet final (capstone)
$ ai_security_check
✔ access: ok
✔ monitoring: ok
✔ compliance: ok
✔ governance: ok
La checklist de fin de parcours : accès maîtrisés, monitoring en place, conformité documentée, gouvernance définie. Sécuriser par défaut, surveiller en continu, gouverner pour passer à l’échelle.
Comment suivre la roadmap
Suivre les modules dans l’ordre : chaque bloc réutilise les précédents. Les jours 1-4 donnent le vocabulaire, les jours 5-8 les données, les jours 9-11 le comportement des agents, les jours 12-14 la mise en production.
Secure AI, don’t just build it. — Sécurisez l’IA, ne vous contentez pas de la construire.
Pour prolonger, ce fil complète le playbook précédent du même auteur, 10 Days to AI Security, qui détaillait jour par jour les risques LLM01 à LLM10 avec un visuel par étape. La version 14 jours élargit le périmètre aux agents, à MCP et à la gouvernance.